米国時間2021年12月9日に公開された当時ゼロデイ脆弱性であったJavaのログ出力ライブラリ「Apache Log4j」上に存在する脆弱性「Log4Shell」(CVE-2021-44228)の影響により、Apache HTTP ServerのようなオープンソースのWebサーバを狙うサイバー攻撃が急増しました。攻撃者は、人々がWebサーバに依存していることを利用して、リモートコード実行(RCE)...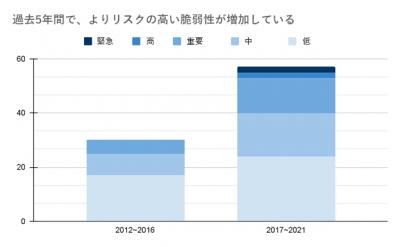
関連キーワード
関連記事
2026年11月 セキュリティアップデート解説:Microsoft社は約1,090件、Adobe社は110件の脆弱性に対応
トレンドマイクロ セキュリティブログ
日本で最も使われているパスワードは「pass1111」 NordPass調査
ITmedia NEWS セキュリティ
AIに打ち明けた相談は“広告トラッカー”に筒抜け? ChatGPT、Claude、Gemini含む42サービスを米大が調査
ITmedia NEWS セキュリティ
Google、人間の関与なしに脆弱性を見つけて悪用するAIフレームワークを初めて観測 GTIGのAI脅威レポート
ITmedia NEWS セキュリティ
スパコン「富岳」に不正アクセス 理研が明らかに
ITmedia NEWS セキュリティ
はてブのコメント(最新5件)
loading...