サイバー犯罪者集団がAlibaba ECSインスタンスをクリプトジャッキングに悪用する手口を解説
登録日 :
2021.12.05
掲載サイト :  トレンドマイクロ セキュリティブログ
オンプレミス、クラウド環境を問わず、攻撃者が設定ミスのあるLinuxサーバを積極的に侵害していることは知られています。侵害されたサーバは、暗号資産(旧:仮想通貨)「Monero」を採掘する活動(マイニング)を中心としたクリプトジャッキングの目的に悪用されることがほとんどです。悪名高い事例の1つとして、クラウドサービスへの攻撃活動に重点を置いた最初のハッキンググループの1つである「TeamTNT」が...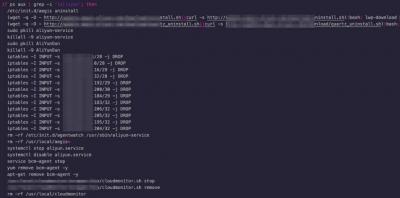
関連キーワード
関連記事
相次ぐ情報漏えいでアナログ回帰? ダイソー「パスワード管理ノート」が品薄に 一方でリスクも──IPAに聞いた
ITmedia NEWS セキュリティ
宝くじ公式サイト、会員の当落情報まで第三者が閲覧の可能性 リスト型攻撃か
ITmedia NEWS セキュリティ
“同じWi-Fiにいる誰か”に通信をのぞかれる? 「クライアント分離」を2秒で突破する攻撃 米大学が検証
ITmedia NEWS セキュリティ
サイバー攻撃受けた医療現場のリアル 患者の死亡率が3割上昇 乳がん患者の半裸画像流出、セラピー記録で脅迫され自殺も
ITmedia NEWS セキュリティ
NTTデータ、住友生命から受託したシステムに不正アクセス 「Vitality」利用者約8万人の情報漏えい
ITmedia NEWS セキュリティ
はてブのコメント(最新5件)
loading...