主に東南アジアを狙う攻撃者「Earth Baku」、使用する攻撃ツールおよび「APT41」との関連を解説
登録日 :
2021.09.17
掲載サイト :  トレンドマイクロ セキュリティブログ
トレンドマイクロは、主に東南アジアにおいて実行された一連の標的型攻撃を発見し、「Earth Baku」と命名しました。そして更なる調査の結果、Earth Bakuと既存の攻撃者「APT41」との関連を発見しました。APT41は2012年頃から存在しているとされる攻撃者であり、過去には諜報活動のほか、ランサムウェアや暗号資産採掘ツール(コインマイナー)を用いた不正マイニングなどの攻撃活動を数多く実行...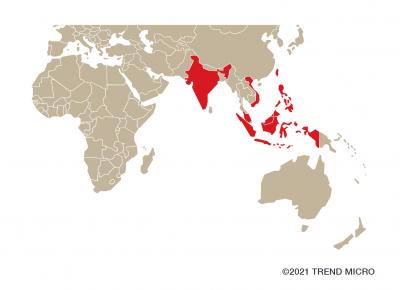
関連キーワード
関連記事
「焼肉きんぐ」「ゆず庵」など11アプリ、会員の氏名・電話番号の項目を廃止 漏えい受け予定から前倒し
ITmedia NEWS セキュリティ
Microsoftの「Agent Framework」が侵害され、認証情報を盗む不正版がPyPIで公開
ITmedia NEWS セキュリティ
ちまたの“格安GPT”、中身は偽物? 非公式APIのモデル偽装を調査した結果……
ITmedia NEWS セキュリティ
楽天証券漏えい、“テスト環境に顧客情報”のマズさ 識者「一般的でない」
ITmedia NEWS セキュリティ
AIモデルとAIエージェントをつなぐ「APIルーター」に注意? 428件を調べてわかった乗っ取り手口 暗号資産を盗む例も
ITmedia NEWS セキュリティ
はてブのコメント(最新5件)
loading...