Facebookプロフィールへの訪問履歴確認を装う案内から、Facebookの公式サイトを装う偽のログインページに誘導する手口を確認しています。同様の通知に注意してください。 今回確認した手口では、何かしらの方法で事前に乗っ取ったFacebookのアカウントから不正なURLをシェアする際に、乗っ取られたアカウントに繋がっている友達をタグ付けし、フィッシングサイトに誘導しようとするものでした。タグ...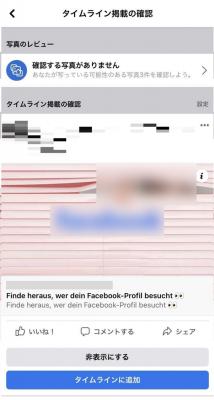
関連記事
デジ庁、政府機関向けファイル共有サービスで漏えいか 7月末から第三者がアクセス
ITmedia NEWS セキュリティ
Microsoft、AIによるサイバー攻撃にAIエージェントで対抗する新サービス「Microsoft Perception」提供開始
ITmedia NEWS セキュリティ
「焼肉きんぐ」「ゆず庵」など11アプリ、会員の氏名・電話番号の項目を廃止 漏えい受け予定から前倒し
ITmedia NEWS セキュリティ
Microsoftの「Agent Framework」が侵害され、認証情報を盗む不正版がPyPIで公開
ITmedia NEWS セキュリティ
ちまたの“格安GPT”、中身は偽物? 非公式APIのモデル偽装を調査した結果……
ITmedia NEWS セキュリティ
はてブのコメント(最新5件)
loading...