BinDiffによる調査で明らかになったInternet Internet Explorerのゼロデイ脆弱性「CVE-2019-1208」を利用するPoCについて解説
登録日 :
2019.10.17
掲載サイト :  トレンドマイクロ セキュリティブログ
2018年6月、トレンドマイクロが運営する脆弱性発見・研究コミュニティ「Zero Day Initiative(ZDI)」は、Internet Explorer(IE)のメモリ解放後使用(Use After Free、UAF)の脆弱性についてMicrosoftに報告しました。深刻度「緊急」に該当する脆弱性とされ、識別番号「CVE-2019-1208」が割り当てられたこの脆弱性に対し、Microso...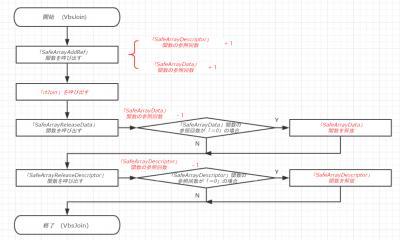
関連キーワード
関連記事
相次ぐ情報漏えいでアナログ回帰? ダイソー「パスワード管理ノート」が品薄に 一方でリスクも──IPAに聞いた
ITmedia NEWS セキュリティ
宝くじ公式サイト、会員の当落情報まで第三者が閲覧の可能性 リスト型攻撃か
ITmedia NEWS セキュリティ
“同じWi-Fiにいる誰か”に通信をのぞかれる? 「クライアント分離」を2秒で突破する攻撃 米大学が検証
ITmedia NEWS セキュリティ
サイバー攻撃受けた医療現場のリアル 患者の死亡率が3割上昇 乳がん患者の半裸画像流出、セラピー記録で脅迫され自殺も
ITmedia NEWS セキュリティ
NTTデータ、住友生命から受託したシステムに不正アクセス 「Vitality」利用者約8万人の情報漏えい
ITmedia NEWS セキュリティ
はてブのコメント(最新5件)
loading...